Denmark's Breach: A Warning for Saudi Compliance Offices
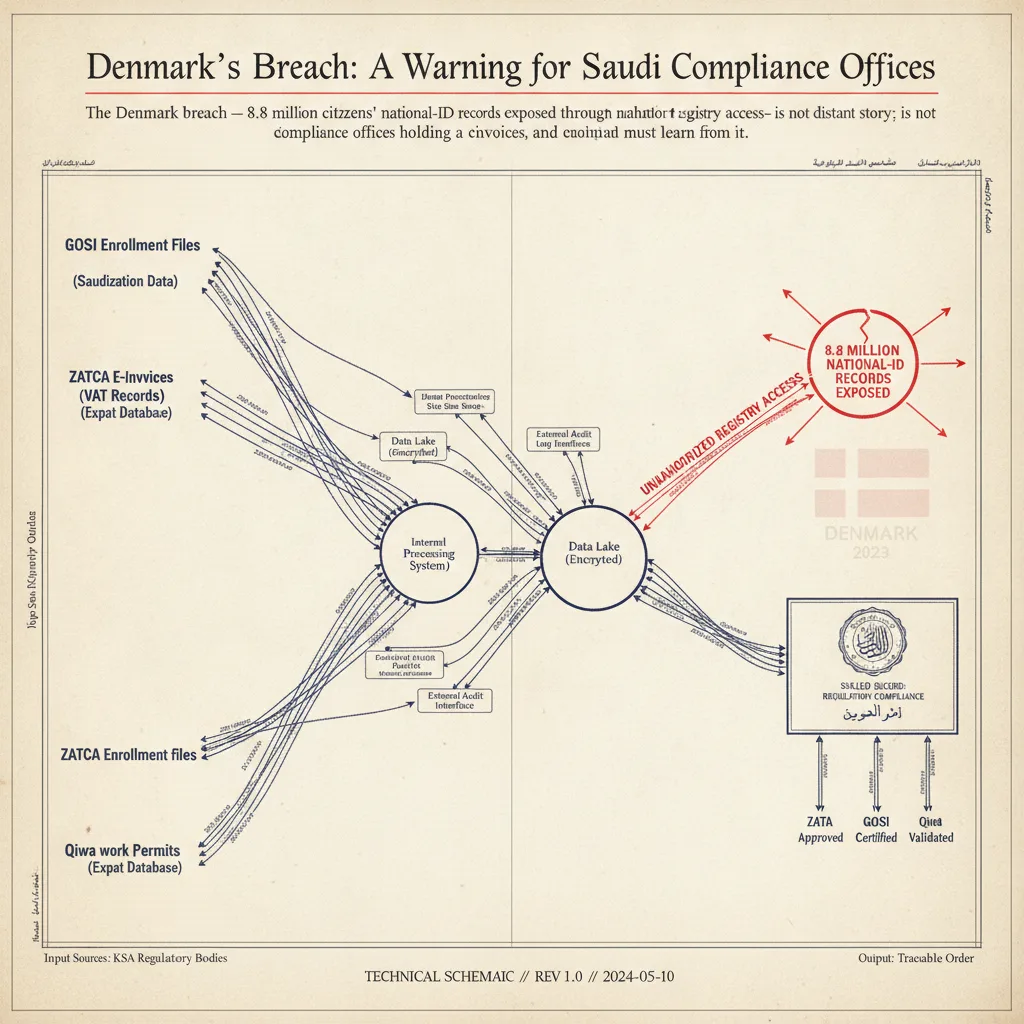
في أكتوبر 2026، أعلن سجل الأشخاص المركزي الدنماركي (CPR) أن بيانات شخصية لنحو 8.8 مليون مواطن مسجَّل — تشمل الأسماء والعناوين وأرقام الهوية الوطنية — قد تسرّبت عبر إساءة استخدام صلاحية وصول ممنوحة بشكل مشروع لإحدى الشركات [1]. لم يكن الاختراق قرصنةً تقليدية اخترقت جداراً ناريًا؛ بل كان استغلالاً لمفتاح شرعي استُخدم لفتح أبواب لم يكن يُفترض أن يفتحها. وهذا التمييز الدقيق هو بالضبط ما يجب على كل مسؤول امتثال سعودي أن يستوعبه.
ماذا حدث في الدنمارك — والتشابه البنيوي مع السياق السعودي
وصف سجل CPR الحادثة بأنها "وصول غير مصرَّح به على نطاق واسع"، نفّذته جهات مجهولة عبر استغلال صلاحيات وصول ممنوحة لشركة دنماركية مشروعة [1]. توقف إدارة السجل عند هذا الحد: فور اكتشاف الأمر، جرى إيقاف صلاحية الشركة وإبلاغ هيئة حماية البيانات والشرطة، وبدأت التحقيقات [1]. بعبارة أخرى، كانت آلية التدقيق الموجودة قادرة على توثيق ما حدث — لكنها لم تكن قادرة على منعه.
النمط ذاته موجود في المنظومة التنظيمية السعودية. الشركات المعتمدة للفوترة الإلكترونية تملك وصولاً برمجياً مباشراً إلى بيانات المعاملات الخاضعة لرقابة هيئة الزكاة والضريبة والجمارك (زاتكا). مكاتب المحاسبة المعتمدة تتعامل يومياً مع ملفات تسجيل هيئة التأمينات الاجتماعية (GOSI) وسجلات عقود العمل على منصة قوى. كل هذه الجهات تمتلك مفاتيح شرعية — ومن يضمن أن المفتاح الشرعي لن يُساء استخدامه؟
أي بيانات تحتفظ بها مكاتب المحاسبة السعودية — وما طبيعة التزاماتها
ثمة ثلاثة أرشيفات رئيسية تتمركز فيها مخاطر الحيازة بالنسبة لمكاتب المحاسبة السعودية:
-
سجلات معاملات الفاتورة الإلكترونية (زاتكا): تشمل فواتير المرحلة الثانية التي تُرسَل إلى منصة فاتورة وتُخزَّن لأغراض التدقيق. هذه السجلات تحتوي على بيانات هوية المورد والمشتري، وقيم المعاملات، وتفاصيل الضريبة. يراجع سجل المراجعة للفواتير الإلكترونية: متطلبات زاتكا والفجوة الخفية الكيفية التي تُعالج بها مكاتب المحاسبة هذا الملف تحديداً.
-
ملفات هيئة التأمينات الاجتماعية (GOSI): بيانات التسجيل، وتواريخ الانتساب، وسجلات الاشتراكات الشهرية، وبيانات رواتب الموظفين — كلها تُجمَّع في ملفات الرواتب التي تتعامل معها مكاتب المحاسبة نيابةً عن عملائها.
-
سجلات قوى ونطاقات: بيانات عقود العمل وبطاقات الهوية الوطنية للموظفين ونسب السعودة — معلومات تُستدعى دورياً للتحقق والامتثال.
ما يجمع هذه الأرشيفات الثلاثة هو أنها تُحتفظ بها لفترات مطوّلة بموجب متطلبات تنظيمية، وأن الوصول إليها يمر عبر بوابات رقمية متعددة — ERP، بوابات حكومية، واجهات برمجية — مما يعني أن كل نقطة وصول هي ثغرة محتملة على غرار النمط الدنماركي. للاطلاع على إطار تقييم شامل، يمكن مراجعة تقييم برامج إدارة الامتثال السعودية: إطار الشراء.
ما تشترطه زاتكا والجهات الأخرى فعلاً في سجلات الوصول
متطلبات الاحتفاظ بالبيانات في السياق السعودي ليست مقتصرة على التخزين — بل تمتد إلى التوثيق والإتاحة. زاتكا تشترط إمكانية استدعاء الفواتير الإلكترونية للتدقيق، وهذا يعني أن البيانات يجب أن تكون قابلة للوصول — وهو ما يُنشئ بحكم التعريف نقاط وصول متعددة وأطرافاً متعددة يمكنها الوصول إليها.
على صعيد حماية البيانات، نشرت هيئة البيانات والذكاء الاصطناعي (SDAIA) دليلاً إجرائياً للتعامل مع حوادث اختراق البيانات، يُلزم المنظمات بالإبلاغ عن الحوادث المؤثرة على البيانات الشخصية وفق آليات محددة [3]. يشمل الدليل مراحل: الكشف، والتقييم، والإخطار، والاستجابة [3]. هذا الإطار يفترض مسبقاً أن المنظمات تمتلك إجراءات موثقة قبل وقوع الحادثة — لا مجرد ردود فعل بعدها.
غير أن المعيار القانوني الأهم يكمن في السؤال: هل يمكن للمنظمة أن تُثبت لا فقط أن بياناتها محفوظة، بل أن كل من وصل إليها كان مصرَّحاً له بذلك وفق توثيق سابق؟ هذا هو الفارق بين الامتثال الشكلي والامتثال الحقيقي. للمزيد حول الإطار القانوني لسجلات التدقيق، راجع سجلات التدقيق للإشعارات التنظيمية: ما يشترطه النظام السعودي فعلاً.
الفرق بين سجل التدقيق الذي يُثبت الامتثال وسجل التدقيق الذي يثبت البراءة فقط
هذا التمييز هو محور الدرس الدنماركي بأكمله [1].
سجل تدقيق اعتيادي يُجيب على: مَن وصل؟ متى؟ إلى أي ملف؟ هذه المعلومات كافية لتوثيق الحادثة بعد وقوعها، وتُقدَّم للجهات التحقيقية كدليل على ما جرى. لكنها لا تمنع شيئاً.
سجل تدقيق يُثبت الامتثال يُجيب على سؤال مختلف تماماً: هل كان هذا الشخص، في هذه اللحظة بالذات، يمتلك تفويضاً موثقاً وسارياً للوصول إلى هذا السجل بالذات؟ هذه الطبقة الإضافية هي التي تحول السجل من أداة توثيق جنائية إلى أداة حماية استباقية.
في سياق الفاتورة الإلكترونية تحديداً، يعني هذا أن كل وصول إلى أرشيف فواتير زاتكا يجب أن يكون مرتبطاً بتفويض صريح: مَن منح هذا الوصول؟ ما نطاقه؟ متى ينتهي؟ هل مرّ عبر مسار تحقق من الهوية؟ وإذا كان الوصول يتم عبر تكامل برمجي (API)، فهل لكل طلب برمجي سجل تفويض مستقل؟
بغياب هذه الطبقة، يظل السجل أداةً للتحقيق — لا للامتثال. والفارق بينهما يُقاس بالمسؤولية القانونية حين تسأل جهة تنظيمية: لمَ سُمح لهذا الطرف بالوصول؟
ما الذي يمكن تعلّمه من النقاشات التقنية حول هذا الاختراق
أشارت نقاشات تقنية متعددة حول الحادثة الدنماركية إلى نقطة جوهرية: ثقة المستخدمين بالمؤسسات التي تحتفظ ببياناتهم آخذة في التراجع [2]. هذا التراجع ليس مجرد شعور عام — بل له أثر عملي مباشر على قدرة مكاتب المحاسبة السعودية على الاحتفاظ بعلاقات عملائها. العميل الذي يعلم أن ملفات زاتكا وGOSI الخاصة به محفوظة لدى مكتب محاسبة يبدأ بطرح سؤال لم يكن يطرحه قبل عام: مَن يملك صلاحية الوصول إلى بياناتي؟ وكيف أعرف أن هذه الصلاحية مُقيَّدة؟
المكتب الذي يملك إجابة واضحة ومُوثَّقة على هذا السؤال يتمتع بميزة تنافسية حقيقية. المكتب الذي لا يملكها يحمل مسؤولية قانونية معلّقة.
رأي MAKYN: الامتثال الحقيقي يبدأ من طبقة الإشعارات لا من طبقة التخزين
الدرس الجوهري من الاختراق الدنماركي ليس أن الأنظمة يمكن اختراقها — هذا معروف. الدرس هو أن الاختراق نفسه كان مشروعاً في مظهره: شركة تستعلم عن سجلات ضمن صلاحياتها، ولكن بحجم وإيقاع لم يكن ينبغي أن يُسمح له دون تنبيه فوري.
ما غاب هو طبقة المراقبة الذكية: النظام الذي لا يكتفي بتسجيل الوصول، بل يقيسه مقابل النمط المتوقع لهذا المستخدم، ويُطلق تنبيهاً حين يخرج الوصول عن نطاقه المعتاد. هذا النوع من المراقبة ليس ترفاً تقنياً — بل هو شرط ضمني في أي إطار امتثال يأخذ "التحقق من التفويض" بجدية.
في بيئة الفاتورة الإلكترونية السعودية، تحديداً مع تصاعد متطلبات المرحلة الثانية من زاتكا، البيانات تتدفق عبر قنوات متعددة وأطراف متعددة. كل تكامل برمجي إضافي، كل مكتب محاسبة يُضاف إلى قائمة الوكلاء المعتمدين، كل موظف جديد يحصل على صلاحية وصول — هو نقطة وصول إضافية تحتاج إلى تفويض موثق وآلية مراقبة.
MAKYN ترى أن منظومة الامتثال التنظيمي الفعّالة لا تبدأ من لحظة تقديم الإقرار أو تقديم الفاتورة — بل تبدأ من اللحظة التي يُمنح فيها الوصول الأول إلى البيانات. الإشعار التنظيمي الذي يُرصد ويُسجَّل ويُربط بحساب الطرف المسؤول هو الركيزة الأولى؛ والتحقق من أن كل وصول إلى البيانات مصرَّح به هو الركيزة الثانية. الغياب عن أي منهما يجعل بقية منظومة الامتثال مجرد واجهة.
لمعرفة كيف تتعامل MAKYN مع هذه الطبقة في بيئات المكاتب متعددة العملاء، اطلب عرضاً توضيحياً أو اطلع على لماذا لا تكفي الذكاء الاصطناعي وحده في الامتثال الضريبي.
الاختراق الدنماركي لم يكن استثناءً — كان تجسيداً لثغرة بنيوية موجودة في كل منظومة بيانات تمنح وصولاً دون أن تراقبه. مكاتب المحاسبة السعودية التي تراجع اليوم طبقات تفويض الوصول إلى أرشيفات زاتكا وGOSI وقوى — هي التي تبني امتثالاً حقيقياً. تلك التي تنتظر حادثة تُشبه الحادثة الدنماركية ستجد أن التوثيق الذي تمتلكه يُثبت ما حدث، لا أنه منع شيئاً.
Frequently asked
- What exactly happened in the Denmark CPR data breach?
- Denmark's Central Person Register (CPR) confirmed that unauthorized parties exploited a legitimate company's authorized access to the CPR system, extracting names, addresses, and national ID numbers for approximately 8.8 million registered citizens. The breach was not caused by a system intrusion but by misuse of granted access rights. CPR administration has since revoked the company's access and reported the incident to the Danish Data Protection Authority.
- Which Saudi regulatory archives carry comparable custody risk?
- Three archives present the highest exposure: ZATCA e-invoicing transaction logs (required to be retained and accessible for audit), GOSI enrollment and contribution records, and Qiwa labor contract files. Each is held across multiple access points — ERP integrations, accounting office portals, and government APIs — making access-authorization gaps structurally similar to the Danish registry model.
- What does Saudi law require when a data breach occurs?
- SDAIA's procedural guide on data breach incidents, published under the Saudi Personal Data Protection Law (PDPL), requires controllers to notify relevant regulatory authorities and affected data subjects when a breach occurs. The guide covers detection, assessment, notification, and response stages. Organizations must have documented procedures in place before an incident — not assembled in reaction to one.
- What is the difference between an audit log and an authorization-proof log?
- An audit log records that a file was accessed, by whom, and when. An authorization-proof log additionally verifies that the accessing party held a current, documented entitlement to perform that specific action on that specific record at that moment. Without the second layer, a log confirms an event occurred but cannot demonstrate the access was permitted — which is precisely the gap Denmark's breach exploited.
Sources
- 1. Denmark data breach exposes 8.8M people's personal data — hn:niche
- 2. Denmark data breach exposes 8.8M people's personal data (discussion) — Hacker News
- 3. Saudi Arabia publishes guidance on data breach notification - Connect On Tech — connectontech.bakermckenzie.com